Вход в компанию и Яндекс 360
Настройка в ЛК: «Вход в компанию». Там домены компании, единый вход через корпоративного провайдера (SSO), правила входа и каталог Яндекс 360.
Домены
- Добавьте домен почты компании, например company.ru.
- В DNS этого домена создайте TXT-запись со значением, которое показал Trialix:
trialix-verify=…. - В строке домена нажмите «Проверить». Обновление DNS занимает от нескольких минут до суток. Если запись не нашлась, Trialix пишет, что именно не так: записи нет, запись есть у другого имени или значение скопировано не целиком.
Пошагово, с путями в панелях Яндекс 360, Cloudflare, Selectel, REG.RU и Timeweb и командами проверки: «Подтверждение домена TXT-записью». Раз в месяц Trialix перепроверяет подтверждённые домены и пишет администраторам, если запись пропала.
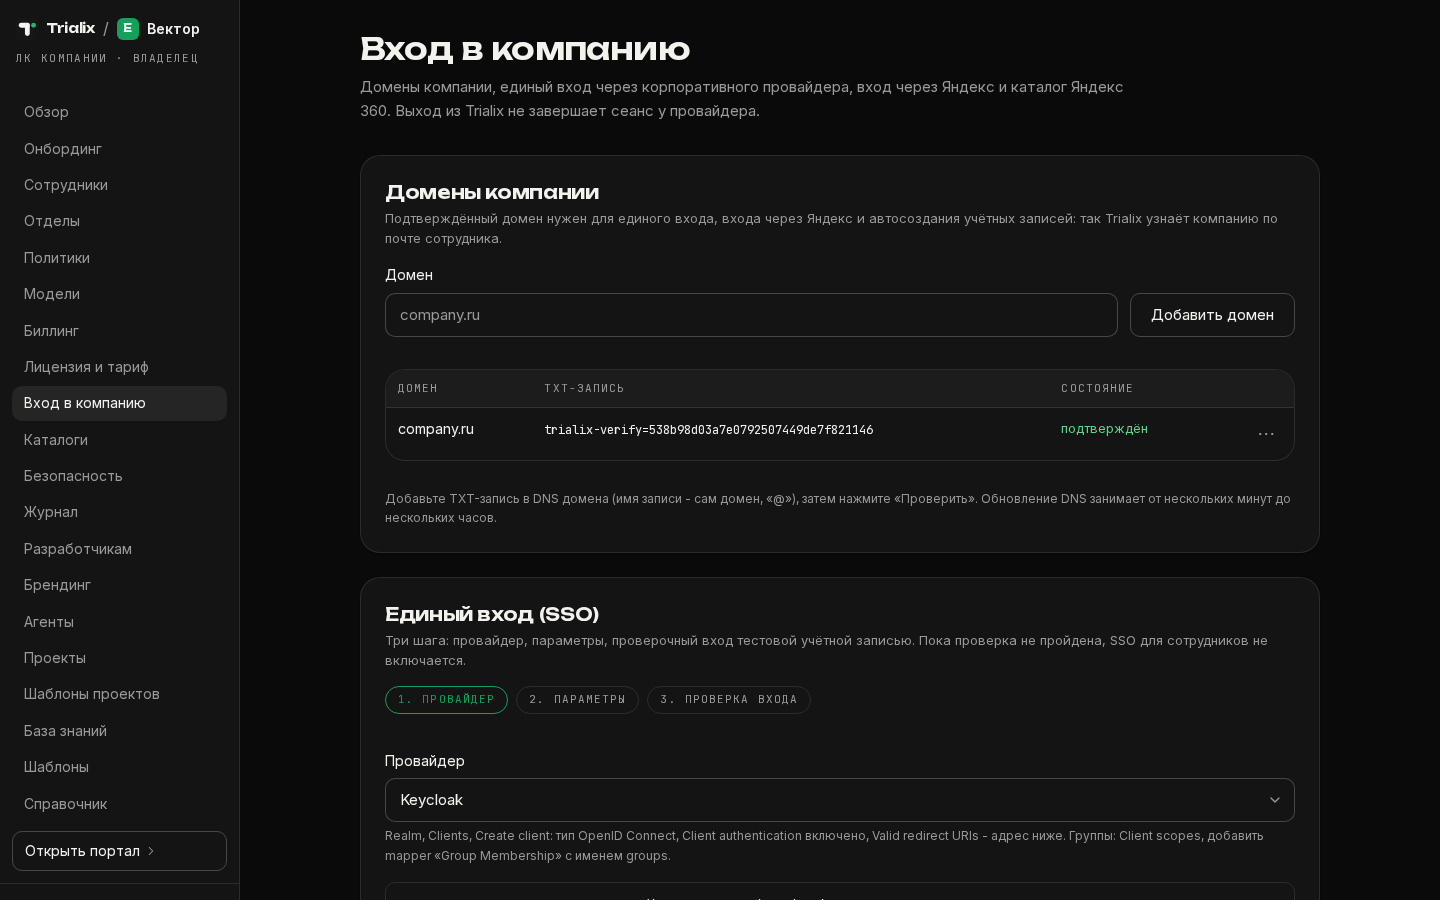
Подтверждённый домен нужен для трёх вещей: входа через Яндекс, единого входа (SSO) и автоматического создания учётных записей. По домену рабочей почты Trialix узнаёт, что сотрудник из вашей компании. До подтверждения эти блоки свёрнуты с пометкой «сначала подтвердите домен». Общие почтовые домены (yandex.ru, mail.ru, gmail.com) подтвердить нельзя.
Единый вход (SSO)
Поддерживаются OpenID Connect (код авторизации с PKCE, discovery, проверка подписи токена, nonce и state) и SAML 2.0 (вход по инициативе Trialix, подпись ответа и утверждения обязательна). Готовые подсказки есть для Keycloak, Microsoft ADFS, Microsoft Entra ID, Google Workspace, Blitz Identity Provider, Avanpost FAM, «другого OIDC» и «другого SAML».
Пошаговые инструкции: Keycloak, Microsoft ADFS, Microsoft Entra ID, Google Workspace, Blitz Identity Provider, Avanpost FAM.
Адреса Trialix для провайдера:
| Что | Значение |
|---|---|
| Redirect URI (OIDC) | https://app.trialix.ru/auth/sso/callback |
| Метаданные SP и Entity ID (SAML) | https://app.trialix.ru/auth/sso/saml/metadata/<ID компании>, точный адрес в мастере |
| ACS (SAML, HTTP-POST) | https://app.trialix.ru/auth/sso/saml/acs |
Почту Trialix берёт из утверждения email, при его отсутствии из preferred_username или upn (SAML: атрибут email, mail или NameID с почтой), имя - из name или given_name и family_name.
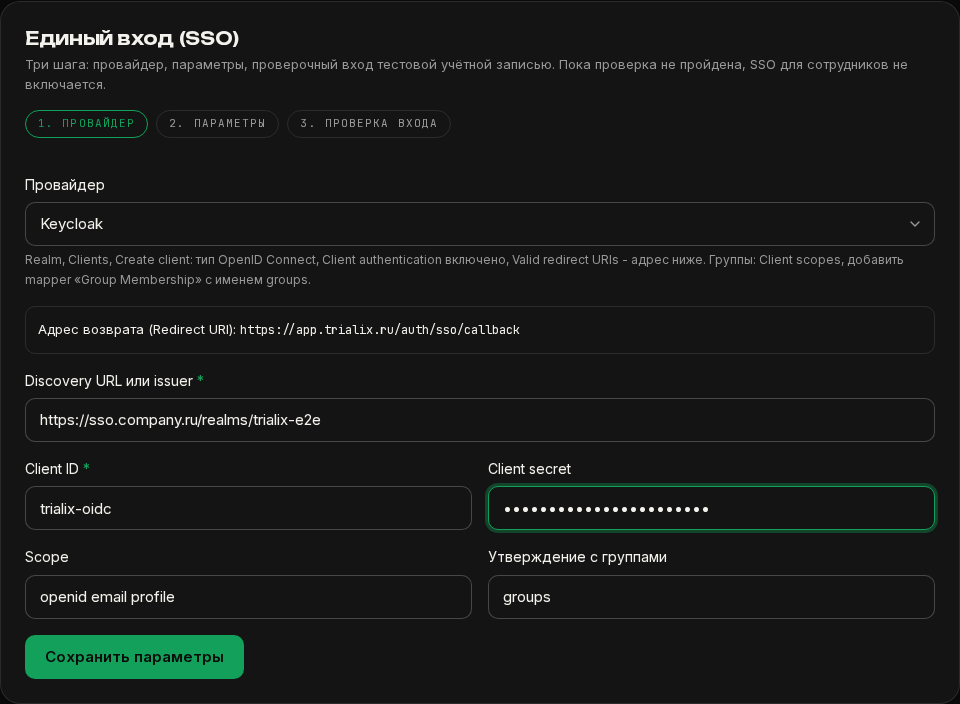
Мастер из трёх шагов:
- Провайдер. Выберите профиль, прочитайте подсказку: что создать на стороне провайдера.
- Параметры. OIDC: адрес discovery, Client ID, секрет, scope и имя утверждения с группами; под каждым полем - где взять значение в консоли выбранного провайдера. Адрес возврата для провайдера показан в мастере. SAML: кнопка «Скачать метаданные Trialix», адреса ACS и Entity ID с копированием; от провайдера нужны адрес входа IdP, его Entity ID и сертификат подписи.
- Проверка входа. «Проверить вход» открывает провайдера: войдите учётной записью сотрудника с почтой на подтверждённом домене. Учётная запись в Trialix при этом не создаётся, а группы из токена становятся подсказками в таблице «Группы провайдера и отделы». Только после успешной проверки появляется кнопка «Включить SSO для сотрудников».
Любое изменение параметров снимает отметку проверки: SSO включается снова только после новой проверки.
Как сотрудник входит
На странице входа сотрудник вводит рабочую почту. Если домен подтверждён и SSO включён, появляется кнопка «Войти через SSO компании»; если включён переключатель «Вход через Яндекс ID» - «Войти через Яндекс». Для чужих и неизвестных доменов страница выглядит одинаково и название компании не показывает: по почте нельзя узнать, есть ли компания в Trialix.
Важно. Выход из Trialix не завершает сеанс у провайдера. Чтобы выйти везде, выйдите и у провайдера (на общем компьютере - обязательно).
Правила входа
- Только SSO. Вход кодом на почту отключается для всех, кроме владельца. У владельца остаётся аварийный вход: код на почту и подтверждение TOTP.
- Создавать учётную запись при первом входе. По умолчанию выключено: войти может только тот, кого пригласили или синхронизировали из каталога. Если включить, выберите «Кому создавать»: «Всем с подтверждённого домена» или, когда подключён каталог Яндекс 360, «Только тем, кто есть в каталоге Яндекс 360» (в этом случае он выбран по умолчанию). Место берётся по правилам лицензии; если мест нет, сотрудник видит «Ждём свободного места».
- Попытки входа без учётной записи. Кто с почтой на подтверждённом домене пытался войти, но учётной записи не получил, попадает в журнал с причиной и числом попыток. Из журнала сотрудника можно пригласить или скрыть строку.
- Требовать TOTP для администраторов даже при входе через SSO или Яндекс. Включено по умолчанию. Если провайдер SSO передаёт признак многофакторной проверки (утверждения amr или acr), TOTP не спрашивается: проверку уже сделал провайдер. Яндекс такого признака не передаёт, поэтому при входе через Яндекс владелец и администраторы подтверждают вход кодом из приложения. Если правило выключить, TOTP не спрашивается ни при SSO, ни при входе через Яндекс.
- Группы провайдера и отделы. Таблица: слева группа, как провайдер передаёт её в токене (после проверочного входа группы появляются подсказками), справа отдел Trialix из списка. При каждом входе сотрудник попадает в отдел первой подходящей строки.
- Что делать с теми, у кого нет подходящей группы. «Пускать без отдела» (по умолчанию), «В отдел по умолчанию» или «Не пускать». Отказ по этому правилу тоже попадает в журнал попыток.
Яндекс 360
Вход через Яндекс ID и каталог организации Яндекс 360 - два разных согласия. Подробная инструкция с правами и адресами - «Яндекс 360: вход через Яндекс ID и каталог организации».
- Вход через Яндекс. Включается в «Правилах входа». Сотрудник вводит рабочую почту на странице входа, нажимает «Войти через Яндекс», Яндекс запрашивает доступ к почте и имени. Пароль и код на почту не нужны. Войти можно только с почтой на подтверждённом домене компании: приглашённый сотрудник входит сразу, без приглашения - если включено «Создавать учётную запись при первом входе». Почта на чужом или неподтверждённом домене получает отказ «Почта не на подтверждённом домене компании».
- Каталог. «Подключить Яндекс 360» проходит администратор организации Яндекс 360. Trialix запрашивает чтение сотрудников, отделов и групп и доступ к Диску (для будущего подключения Диска как источника знаний). Токен хранится в зашифрованном виде и в интерфейсе не показывается.
Для нового подключения по умолчанию синхронизируются только выбранные отделы и группы: отметьте их в таблице и для каждого выберите отдел Trialix (новый, существующий или «не менять»). После этого нажмите «Проверить без изменений»: Trialix покажет поимённо, кого создаст, отключит и пропустит и почему. «Синхронизировать» применяет изменения:
- отделы Яндекс 360 создаются в Trialix, переименования переносятся;
- новые сотрудники получают учётные записи с источником «каталог», если включено (на тарифах по лицензиям - без ограничения числа, с моделями работают сотрудники с назначенной лицензией; на пилоте - до 5 мест);
- уволенные и отключённые в каталоге деактивируются, если включено; владелец и учётные записи с отметкой «Не трогать при синхронизации» не меняются;
- служебные ящики без имени и фамилии (info, noreply, sales и подобные) пропускаются с пометкой «похоже на служебный ящик», нужный можно включить вручную в предпросмотре;
- если каталог вдруг отдал на 30 % меньше активных сотрудников, чем было, отключение не выполняется, а в отчёте появляется предупреждение.
Обновлено 08.11.2026